


Tool Calling yang Benar: Seni Merancang Kontrak API Aman untuk Agen AI
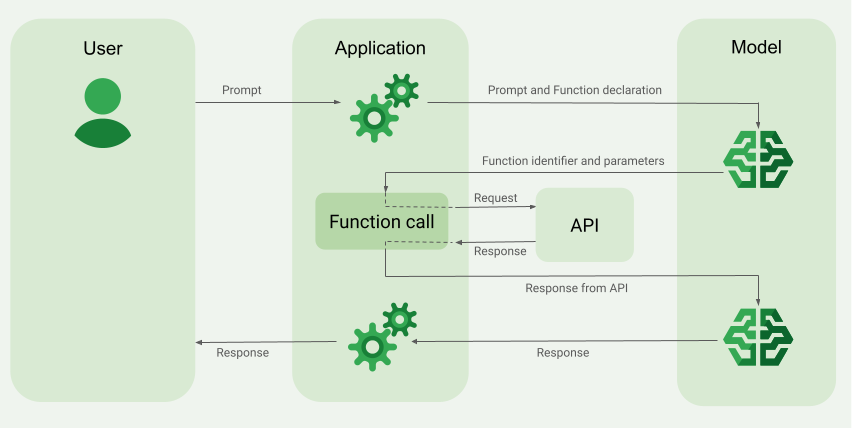
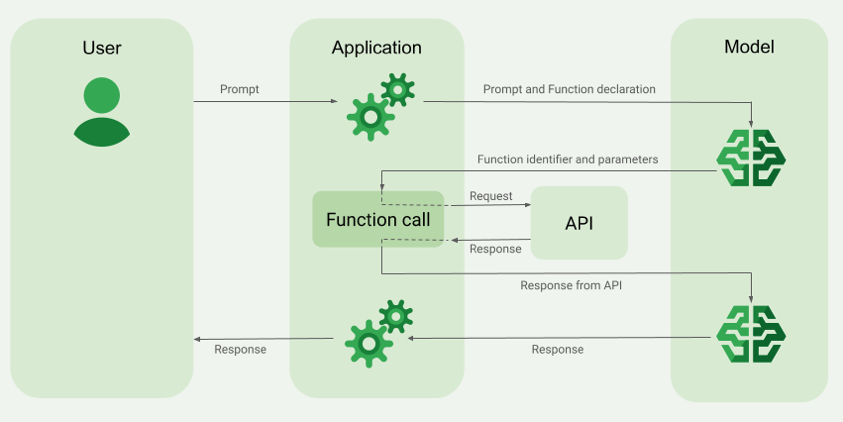 Gambar 1. Diagram alur interaksi function calling antara aplikasi, model AI, dan API eksternal (sumber: https://firebase.google.com/docs/ai-logic/images/function-calling.png)
Hai, Software Engineers! Bayangkan Anda baru saja merilis agen AI layanan pelanggan yang terhubung ke basis data toko daring. Chatbot tersebut tampak responsif saat menjawab pertanyaan, tetapi kepanikan terjadi ketika pengguna meminta pembatalan pesanan. Tanpa validasi ketat di sisi API, model memanggil fungsi pengembalian dana berulang kali hingga saldo toko terkuras.
Memahami Peran Designer di Balik Tool Calling
Banyak pengembang mengira model bahasa besar mengeksekusi kode langsung di server mereka. Faktanya, model kecerdasan buatan hanyalah mesin probabilistik pembuat struktur data JSON. Vendor seperti Anthropic dan Google menegaskan model hanya menentukan fungsi dan argumen yang relevan, sedangkan backend kitalah yang menjalankan eksekusi dan hak akses. Alur interaksi bertahap ini dapat Anda amati pada Gambar 1.
Peran perancang API kini bergeser menjadi pembuat kontrak untuk agen otonom. Agen AI sepenuhnya mengandalkan nama fungsi, deskripsi parameter, dan batasan skema di dalam prompt untuk memahami cara kerja alat. Deskripsi yang kabur atau ketiadaan batasan tipe data akan langsung memicu halusinasi pemanggilan parameter oleh model.
Anatomi Kontrak API yang Aman untuk Agen AI
Membangun kontrak alat yang andal menuntut beberapa lapis pertahanan terencana. Lapis awal bertumpu pada penamaan fungsi dan deskripsi parameter yang spesifik. Alih-alih memakai nama generik seperti `proses_data`, pilih `cek_ketersediaan_stok` lengkap dengan format tanggal dan batas nilai numerik agar model memahaminya.
Lapis berikutnya adalah penerapan skema data yang ketat. Mengacu pada panduan OpenAI, pengembang dianjurkan mengaktifkan parameter strict berbasis JSON Schema agar keluaran model mematuhi tipe data yang ditentukan. Aturan `additionalProperties: false` efektif menutup celah kegagalan deserialisasi data akibat atribut liar. Rangkuman lima lapis pengamanan kontrak alat ini dirangkum pada Gambar 2.
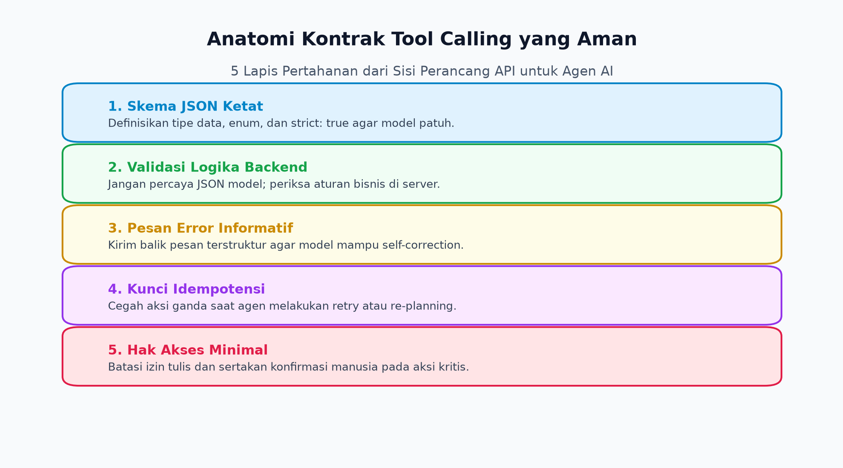 Gambar 2. Ilustrasi penulis tentang lima lapis pengamanan kontrak tool calling untuk agen AI (sumber: https://platform.openai.com/docs/guides/function-calling)
Pertahanan ketiga terletak pada mekanisme penanganan error yang ramah terhadap model. Ketika validasi backend menemukan argumen cacat, hindari mengirim kode HTTP 500 generik. Kirimkan pesan galat terstruktur yang menjelaskan kekeliruan nilai agar model dapat membaca umpan balik dan melakukan koreksi mandiri pada putaran berikutnya.
Mencegah Eksekusi Ganda dengan Kunci Idempotensi
Tantangan terbesar pada sistem agen otonom adalah kecenderungan model mengulang pemanggilan alat saat jaringan melambat. Agen kerap merencanakan ulang langkah lalu memicu kembali fungsi mutasi data yang sama. Jika fungsi tersebut mengubah saldo atau stok, eksekusi berulang akan merusak integritas data.
Praktik rekayasa dari Stripe menyarankan penyimpanan kunci idempotensi minimal 24 jam untuk mendeteksi permintaan duplikat. Kunci ini sebaiknya diturunkan dari identitas tugas atau token sesi pengguna, bukan sekadar hash teks argumen yang posisinya bisa bergeser. Saat backend mendeteksi kunci yang sama, sistem langsung menyajikan hasil sebelumnya tanpa mengulang eksekusi bisnis.
Checklist Kontrak Tool Sebelum Expose ke Agen
Penerapan kontrak alat yang andal dapat dipetakan melalui evaluasi menyeluruh sebelum Anda membuka akses API ke agen AI:
| Aspek Kontrak | Tindakan Rekayasa | Risiko Jika Diabaikan |
| Skema Parameter | Terapkan JSON Schema ketat dan kunci properti wajib | Model menyisipkan atribut tak dikenal yang memicu galat |
| Validasi Server | Periksa aturan bisnis dan otorisasi sesi di backend | Eksekusi parameter berbahaya hasil manipulasi input |
| Umpan Balik Galat | Sediakan deskripsi alasan kegagalan yang komunikatif | Agen mengalami kebuntuan logika tanpa bisa memperbaiki diri |
| Idempotensi Mutasi | Gunakan kunci unik pada operasi tulis dan transaksi | Terjadi mutasi data ganda akibat perulangan eksekusi agen |
| Batasan Hak Akses | Batasi kapabilitas sesuai prinsip hak akses minimal | Kebocoran data sensitif atau perubahan sistem tanpa izin |
Tabel di atas menegaskan bahwa keandalan arsitektur alat bertumpu pada disiplin backend. Pemisahan fungsi baca dan fungsi tulis mempermudah penetapan kontrol yang proporsional. Untuk operasi berisiko tinggi seperti pencairan dana, sertakan selalu mekanisme persetujuan manusia sebelum eksekusi berjalan.
Menyiapkan Sistem Tangguh Menghadapi Ketidakpastian AI
Merancang kontrak tool calling menuntut perubahan cara pandang developer dalam memandang klien API. Model kecerdasan buatan merupakan entitas probabilistik yang membawa potensi kesalahan input sewaktu-waktu. Memadukan skema deklaratif, pesan galat terstruktur, dan kunci idempotensi yang kokoh menjadi fondasi utama dalam membangun agen AI yang aman beroperasi di dunia nyata.
Referensi
- Anthropic. Tool use with Claude. https://docs.anthropic.com/en/docs/build-with-claude/tool-use
- Google Cloud. Function calling with the Gemini API. https://ai.google.dev/gemini-api/docs/function-calling
- JSON Schema. Understanding JSON Schema. https://json-schema.org/understanding-json-schema
- OpenAI. Function calling and structured outputs. https://platform.openai.com/docs/guides/function-calling
- Stripe. Idempotent requests. https://stripe.com/docs/api/idempotent_requests
Comments :