


OTP, PIN, Password, dan Biometrik: Mana yang Sebenarnya Melindungi Uang Kita?
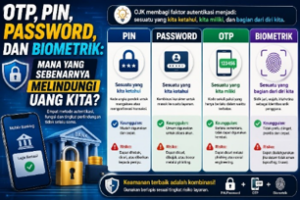
Ketika membuka aplikasi bank, kita mungkin diminta memasukkan password. Saat melakukan transaksi, muncul PIN. Pada aktivitas tertentu, bank mengirim OTP. Di smartphone lain, pengguna cukup menggunakan sidik jari atau wajah. Semua metode tersebut sama-sama digunakan untuk membantu membuktikan bahwa orang yang mengakses layanan adalah pengguna yang sah. Namun, fungsi dan tingkat perlindungannya tidak selalu sama. Otoritas Jasa Keuangan membagi faktor autentikasi ke dalam tiga kelompok utama, yaitu sesuatu yang kita ketahui, sesuatu yang kita miliki, dan sesuatu yang merupakan bagian dari diri kita (Otoritas Jasa Keuangan, 2023).
PIN dan Password: Sesuatu yang Kita Ketahui
PIN dan password termasuk kategori something you know. Keduanya merupakan informasi rahasia yang seharusnya hanya diketahui oleh pemilik akun. Password biasanya terdiri dari kombinasi karakter yang digunakan untuk masuk ke suatu layanan. PIN cenderung lebih pendek dan banyak digunakan untuk mengonfirmasi aktivitas tertentu, termasuk transaksi. OJK mengatur bahwa bank perlu memperhatikan penggunaan faktor autentikasi seperti PIN dan password dalam layanan digital. Untuk transaksi keuangan, bank wajib menerapkan paling sedikit dua faktor autentikasi sesuai tingkat risiko layanan (Otoritas Jasa Keuangan, 2023).
Kelemahan utama PIN dan password adalah keduanya dapat dicuri, ditebak, atau diberikan sendiri oleh pengguna kepada penipu. Karena itu, OJK menyarankan pengguna tidak membuat PIN atau password yang mudah ditebak dan tidak memberikannya kepada orang lain (Otoritas Jasa Keuangan, 2023).
OTP: Kode yang Hanya Berlaku Sementara
OTP atau One-Time Password berbeda karena kode tersebut dirancang untuk digunakan satu kali atau hanya berlaku dalam periode terbatas. OTP dapat menjadi bagian dari faktor something you have ketika kode dikirim atau dihasilkan melalui perangkat yang dimiliki pengguna. Keuntungannya, kode yang sudah digunakan tidak dapat digunakan kembali seperti password biasa. Namun, OTP tetap dapat dicuri melalui phishing atau social engineering. OJK mengingatkan masyarakat agar tidak pernah memberikan OTP kepada siapa pun karena kode tersebut dapat digunakan untuk mengambil alih akun atau menyelesaikan transaksi yang tidak sah (Otoritas Jasa Keuangan, 2023). Artinya, OTP menambah lapisan keamanan, tetapi tidak bekerja jika pengguna sendiri menyerahkannya kepada penipu.
Biometrik: Sesuatu yang Merupakan Bagian dari Diri Kita
Sidik jari, pengenalan wajah, serta iris atau retina termasuk faktor autentikasi yang disebut something you are. OJK secara eksplisit memasukkan pengenalan wajah, sidik jari, dan iris atau retina sebagai contoh faktor biometrik yang dapat digunakan bank dalam layanan digital (Otoritas Jasa Keuangan, 2023). Keunggulan biometrik adalah pengguna tidak perlu mengingat karakter tertentu. Namun, biometrik juga memiliki karakteristik berbeda dari password.Wajah dan sidik jari bukan informasi yang benar-benar rahasia. Karena itu, sistem biometrik yang baik perlu dilengkapi sensor, perlindungan data, dan teknologi anti-spoofing untuk mengurangi kemungkinan foto, rekaman, atau tiruan digunakan sebagai pengganti pengguna asli.
Bibliography
Otoritas Jasa Keuangan. (2023). Peraturan Otoritas Jasa Keuangan Nomor 21 Tahun 2023 tentang Layanan Digital oleh Bank Umum. https://ojk.go.id/id/regulasi/Pages/Layanan-Digital-oleh-Bank-Umum.aspx
Otoritas Jasa Keuangan. (2023). Majalah Edukasi Konsumen Triwulan III 2023. https://ojk.go.id/id/Publikasi/E-Magazine/Documents/Majalah%20Edukasi%20Konsumen%20Triwulan%20III%202023.pdf
Otoritas Jasa Keuangan. (2017). SEOJK tentang Manajemen Risiko dalam Penggunaan Teknologi Informasi oleh Bank Umum. https://www.ojk.go.id/id/kanal/perbankan/regulasi/surat-edaran-ojk/Documents/SAL%20SEOJK%2021%20-%20MRTI.pdf
Comments :