


Satu Klik Bisa Menguras Rekening: Bagaimana Phishing Bekerja di Era Digital Banking?
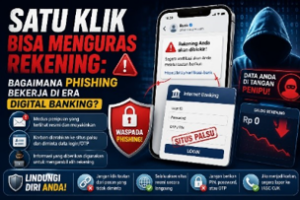
Pesan yang masuk terlihat meyakinkan. “Rekening Anda akan diblokir. Klik tautan berikut untuk melakukan verifikasi.” Ada logo bank, nama bank, dan bahkan bahasa yang terlihat resmi. Karena takut rekeningnya bermasalah, korban menekan tautan tersebut. Beberapa menit kemudian, informasi login atau data rekening sudah berada di tangan pelaku. Modus seperti ini dikenal sebagai phishing. Di era digital banking, phishing menjadi berbahaya bukan karena pelaku harus meretas sistem bank secara langsung, tetapi karena pelaku mencoba membuat pengguna sendiri menyerahkan informasi yang dibutuhkan untuk mengakses layanan keuangan.
Apa Itu Phishing?
NIST menjelaskan phishing sebagai serangan ketika pihak yang tidak sah menyamar sebagai pihak tepercaya untuk membuat korban memberikan informasi autentikasi atau berinteraksi dengan sistem palsu (National Institute of Standards and Technology, 2025). Phishing dapat dilakukan melalui berbagai media. Jika dilakukan melalui email, korban dapat menerima pesan dengan tautan menuju situs palsu. Jika dilakukan melalui SMS, modusnya sering disebut smishing. Jika dilakukan melalui panggilan suara, teknik tersebut sering disebut vishing. Walaupun medianya berbeda, tujuannya serupa, yaitu membuat korban percaya bahwa ia sedang berinteraksi dengan pihak yang sah.
Klik pada tautan sebenarnya tidak selalu langsung menguras rekening. Bahaya muncul ketika tautan tersebut membawa korban ke tahap berikutnya. Misalnya, tautan membuka halaman yang menyerupai situs bank. Korban kemudian diminta memasukkan username, password, PIN, OTP, nomor kartu, atau informasi pribadi lainnya. Jika informasi tersebut dikirimkan ke pelaku, penipu dapat mencoba menggunakannya untuk mengambil alih akun atau melakukan transaksi.
NIST menjelaskan bahwa phishing dapat mengarahkan korban menuju layanan palsu melalui email, mesin pencari, atau metode lain. Pelaku kemudian mencoba memperoleh autentikator atau data autentikasi yang dapat digunakan terhadap layanan sebenarnya (NIST, 2025). Karena itu, judul “satu klik bisa menguras rekening” perlu dipahami sebagai awal dari rangkaian serangan. Klik sering menjadi pintu masuk yang mengarahkan korban untuk melakukan tindakan berikutnya.
Mengapa Situs Palsu Bisa Terlihat Sangat Mirip?
Membuat tampilan situs yang menyerupai bank asli relatif lebih mudah daripada membobol sistem inti perbankan. Pelaku dapat menyalin logo, warna, susunan halaman, dan bahasa yang biasa digunakan perusahaan. Mereka juga dapat menggunakan nama domain yang sekilas terlihat benar. Contohnya, alamat asli sebuah lembaga mungkin menggunakan satu susunan huruf, sedangkan alamat palsunya hanya mengganti satu karakter atau menambahkan kata tertentu. NIST karena itu menyarankan penggunaan kanal autentikasi yang terlindungi dan teknologi autentikasi yang memiliki ketahanan terhadap phishing, bukan hanya mengandalkan kemampuan pengguna untuk selalu mengenali situs palsu (NIST, 2025).
Penipu Juga Memainkan Emosi
Phishing bukan hanya persoalan teknologi. Pesan penipuan sering dibuat untuk menekan korban agar bertindak sebelum berpikir. Kalimat seperti “akun Anda akan diblokir”, “ada transaksi mencurigakan”, “Anda memenangkan hadiah”, atau “segera lakukan verifikasi” dapat menciptakan rasa takut, penasaran, atau terburu-buru. OJK menyatakan bahwa modus penipuan terus berkembang dan semakin sulit dikenali. OJK pada Agustus 2026 menerbitkan booklet khusus mengenai scam untuk membantu masyarakat mengenali modus penipuan, melindungi diri, dan mengetahui langkah yang harus dilakukan jika menjadi korban (Otoritas Jasa Keuangan, 2026). Artinya, teknologi keamanan bank saja tidak cukup apabila korban dapat dibujuk untuk menyerahkan sendiri data autentikasinya.
Bagaimana Menghindarinya?
Langkah pertama adalah jangan menggunakan tautan dalam pesan yang tidak diminta untuk masuk ke layanan keuangan. Jika mendapat informasi bahwa rekening bermasalah, buka aplikasi resmi bank secara langsung atau ketik alamat situs resmi yang sudah diketahui. Langkah kedua adalah periksa alamat situs dengan teliti sebelum memasukkan data. Langkah ketiga adalah jangan memberikan PIN, password, OTP, atau informasi autentikasi kepada pihak yang menghubungi Anda. OJK juga menyarankan masyarakat memahami modus penipuan dan segera bertindak ketika telah menjadi korban. Korban penipuan transaksi keuangan dapat melapor melalui Indonesia Anti-Scam Centre pada situs resmi IASC OJK (Otoritas Jasa Keuangan, 2026). Kecepatan pelaporan penting karena transaksi penipuan dapat melibatkan pemindahan dana melalui beberapa rekening.
Bibliography
National Institute of Standards and Technology. (2025). NIST Special Publication 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management. https://pages.nist.gov/800-63-4/sp800-63b.html
National Institute of Standards and Technology. (2025). Threats and Security Considerations. https://pages.nist.gov/800-63-4/sp800-63b/security/
Otoritas Jasa Keuangan. (2026). Booklet Waspada Penipuan (Scam) Mengintai Kita, Ayo Lawan dan Hindari! https://ojk.go.id/id/berita-dan-kegiatan/info-terkini/Pages/Booklet-Waspada-Penipuan-Scam-OJK.aspx
Otoritas Jasa Keuangan. (2026). Edukasi Keuangan. https://ojk.go.id/id/kanal/edukasi-dan-perlindungan-konsumen/Pages/literasi-keuangan.aspx
Comments :