

Zero Trust: Cara Baru Melindungi Data di Era Digital
Di tengah pesatnya transformasi digital, keamanan data menjadi tantangan penting bagi individu, perguruan tinggi, perusahaan, hingga instansi pemerintah. Aktivitas seperti transaksi perbankan, pembelajaran daring, penyimpanan dokumen digital, dan penggunaan layanan berbasis cloud meningkatkan kebutuhan akan perlindungan informasi yang andal. Ancaman siber juga terus berkembang, mulai dari pencurian identitas dan kebocoran data hingga penyalahgunaan akun oleh pihak yang tidak berwenang. Salah satu pendekatan yang semakin diperhatikan dalam keamanan siber adalah Zero Trust, yaitu konsep yang mengharuskan setiap akses terhadap sumber daya digital diverifikasi berdasarkan identitas, konteks, dan kebijakan keamanan. Berbeda dari pendekatan tradisional yang mengandalkan batas jaringan internal, Zero Trust tidak otomatis memercayai pengguna hanya karena mereka telah terhubung ke jaringan organisasi. Lantas, bagaimana Zero Trust bekerja dan mengapa pendekatan ini semakin relevan untuk melindungi data di era digital?
Mengenal Prinsip Zero Trust
Zero Trust merupakan pendekatan keamanan siber yang tidak memberikan kepercayaan otomatis kepada pengguna, perangkat, maupun aplikasi, baik yang berada di dalam maupun di luar jaringan organisasi. Setiap permintaan akses perlu diverifikasi berdasarkan identitas, kondisi perangkat, sumber permintaan, dan kebijakan keamanan yang berlaku. Prinsip ini sering dirangkum melalui ungkapan never trust, always verify, yang menekankan bahwa akses harus diperiksa sebelum diberikan. Organisasi juga menerapkan prinsip least privilege, yaitu memberikan hak akses seminimal mungkin sesuai kebutuhan pekerjaan pengguna. Sebagai contoh, mahasiswa yang berhasil masuk ke portal akademik tidak otomatis memiliki izin untuk membuka basis data keuangan universitas. Dengan membatasi akses berdasarkan kebutuhan, Zero Trust membantu mengurangi risiko penyalahgunaan akun dan membatasi dampak ketika kredensial pengguna dicuri.
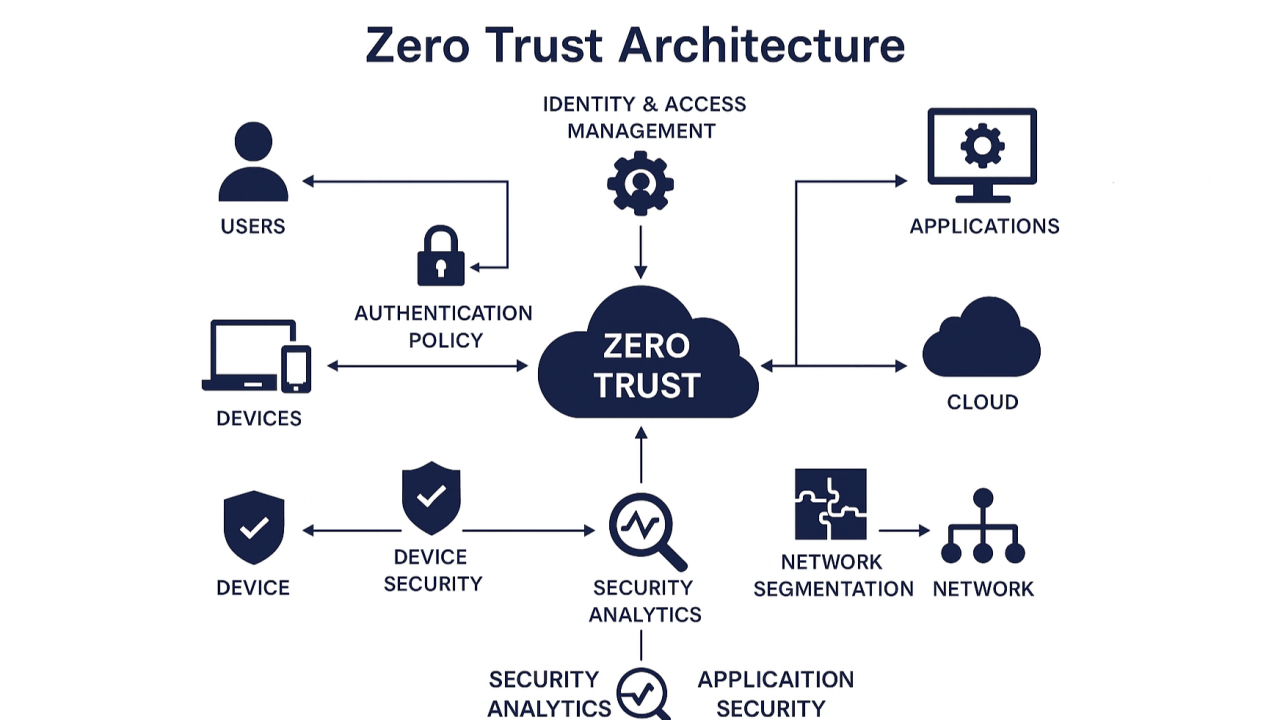
Penerapan Zero Trust membutuhkan kombinasi teknologi, kebijakan, dan proses pengawasan yang saling mendukung. Organisasi dapat menggunakan autentikasi multifaktor atau multi-factor authentication (MFA) untuk memastikan bahwa identitas pengguna tidak hanya bergantung pada kata sandi. Sistem juga dapat memeriksa keamanan perangkat, lokasi akses, serta pola aktivitas sebelum mengizinkan pengguna membuka informasi tertentu. Selain itu, segmentasi jaringan membantu memisahkan sistem penting sehingga gangguan pada satu bagian tidak secara otomatis memberikan akses ke seluruh infrastruktur. Pemantauan aktivitas dan pencatatan akses dapat membantu tim keamanan mendeteksi perilaku mencurigakan serta melakukan investigasi ketika terjadi insiden. Melalui mekanisme tersebut, Zero Trust membangun perlindungan berlapis yang berfokus pada identitas, perangkat, aplikasi, dan data, bukan hanya pada batas jaringan.
Manfaat Zero Trust bagi Pendidikan dan Industri
Di lingkungan perguruan tinggi, Zero Trust dapat membantu melindungi data mahasiswa, informasi akademik, hasil penelitian, dan sistem administrasi yang digunakan banyak pihak. Dosen, mahasiswa, dan tenaga kependidikan dapat diberikan hak akses sesuai peran masing-masing tanpa membuka seluruh sumber daya universitas. Bagi industri, pendekatan ini mendukung perlindungan data pelanggan, aplikasi bisnis, layanan cloud, serta akses karyawan yang bekerja dari kantor maupun jarak jauh.
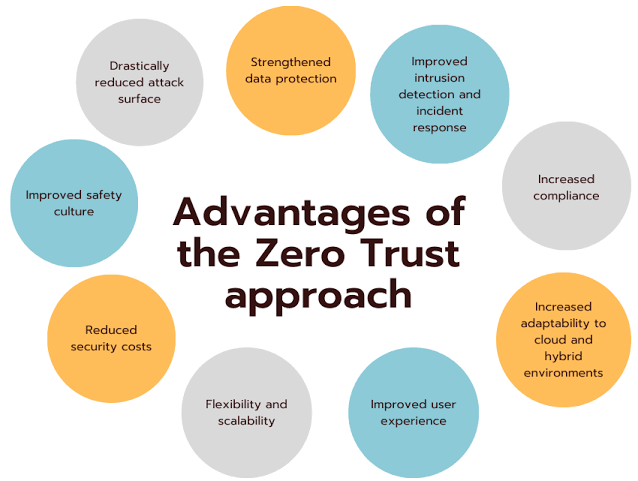
Pemerintah juga dapat menerapkan prinsip Zero Trust untuk memperkuat keamanan layanan publik digital dan membatasi akses terhadap informasi sensitif. Kerangka Zero Trust Maturity Model dari Cybersecurity and Infrastructure Security Agency (CISA) membantu organisasi menilai dan mengembangkan penerapan Zero Trust melalui sejumlah pilar keamanan. Dengan perencanaan yang tepat, pendekatan ini dapat memperkuat tata kelola akses dan membantu organisasi mengurangi risiko kebocoran data. Meski menawarkan manfaat, penerapan Zero Trust bukan sekadar membeli perangkat keamanan atau mengaktifkan autentikasi multifaktor. Organisasi perlu mengidentifikasi aset digital, memetakan hak akses, mengevaluasi sistem lama, dan menetapkan prioritas berdasarkan tingkat risiko. Proses tersebut dapat membutuhkan investasi teknologi, integrasi sistem, serta pelatihan bagi karyawan dan pengguna layanan. Pengaturan yang kurang tepat juga berpotensi menghambat pekerjaan jika verifikasi dan pembatasan akses tidak disesuaikan dengan kebutuhan operasional. Karena itu, NIST menyarankan agar arsitektur Zero Trust dirancang berdasarkan aset, subjek, alur kerja, serta kebijakan akses organisasi. Keberhasilan implementasi bergantung pada evaluasi berkelanjutan, dukungan pimpinan, dan keterlibatan seluruh pengguna dalam menjaga keamanan informasi.
Masa Depan Perlindungan Data Digital
Seiring meningkatnya penggunaan kecerdasan buatan, komputasi awan, dan perangkat yang saling terhubung, kebutuhan akan pengelolaan akses yang aman akan semakin penting. Zero Trust dapat menjadi bagian dari strategi keamanan digital yang membantu organisasi menghadapi lingkungan kerja yang semakin terdistribusi. Namun, pendekatan ini bukan jaminan bahwa seluruh serangan siber dapat dicegah, sehingga tetap perlu dilengkapi dengan pencadangan data, pembaruan perangkat lunak, respons insiden, dan edukasi keamanan. Perguruan tinggi dapat berperan melalui penelitian, pembelajaran keamanan siber, dan pengembangan tenaga profesional yang memahami risiko teknologi. Industri dan pemerintah juga perlu berkolaborasi dalam memperkuat tata kelola, standar keamanan, serta perlindungan data masyarakat. Pada akhirnya, Zero Trust bukan hanya perubahan teknologi, melainkan perubahan cara berpikir dalam menjaga kepercayaan dan melindungi data di era digital.
Referensi
-
S. Rose, O. Borchert, S. Mitchell, and S. Connelly, “Zero Trust Architecture”, NIST Special Publication 800-207, 2020. DOI: 10.6028/NIST.SP.800-207.
-
Cybersecurity and Infrastructure Security Agency, “Zero Trust Maturity Model, Version 2.0”, Washington DC, USA. 2023. URL: https://www.cisa.gov/resources-tools/resources/zero-trust-maturity-model.
Oktober 2026
Penulis: Riccosan
*Artikel ini dibuat dengan bantuan AI dan hanya berfungsi sebagai artikel edukasi secara umum
Comments :